Répétition d’incident

Exercices sur table en cybersécurité pour mettre votre plan d’intervention à l’épreuve

Un exercice sur table en cybersécurité est une discussion animée où votre direction traverse un incident réaliste, comme un rançongiciel ou un paiement détourné, et décide qui fait quoi, heure par heure. Nous bâtissons le scénario autour de votre organisation, animons la séance, notons chaque décision et chaque lacune, puis mettons à jour votre plan d’intervention à partir du rapport.

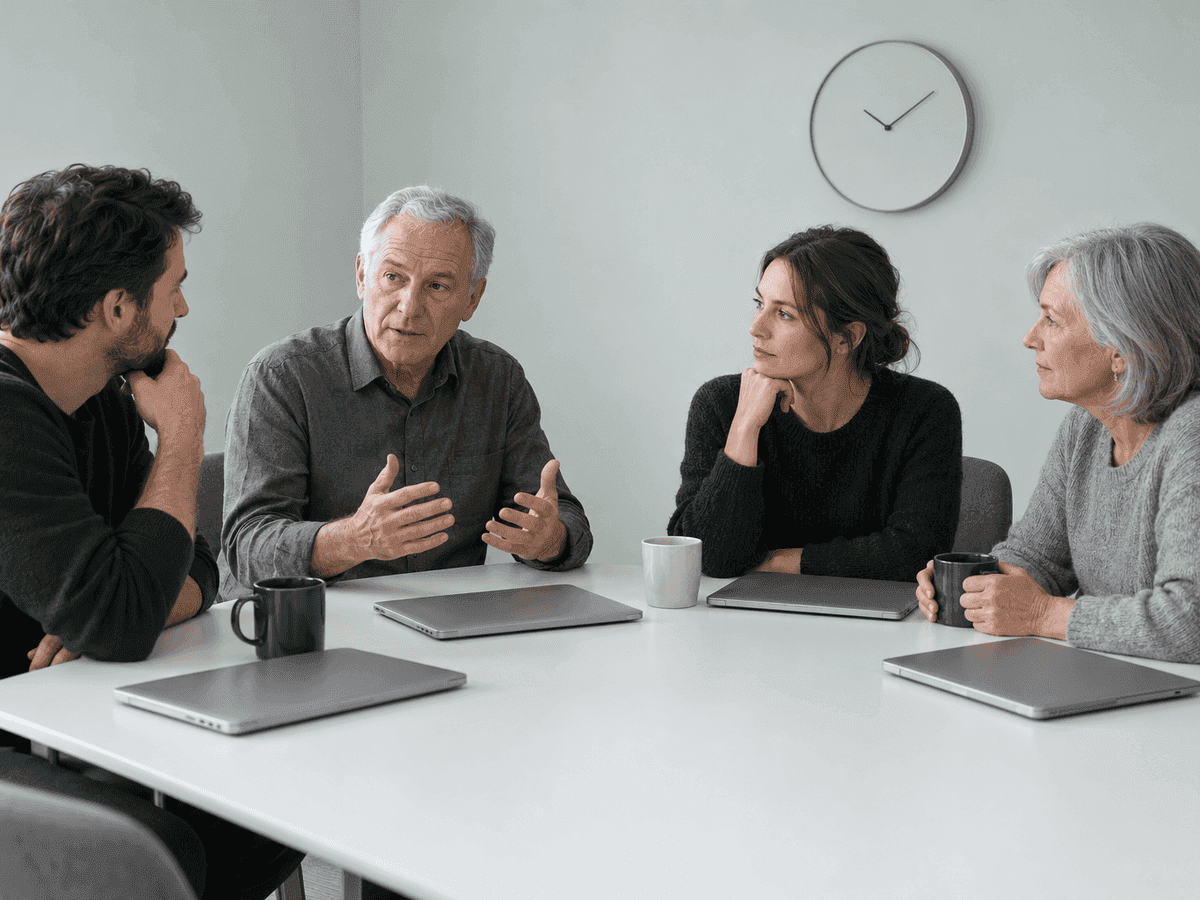
Quatre gestionnaires d’une petite entreprise autour d’une table de réunion blanche, dont deux dans la soixantaine, portables fermés et tasses de café devant eux, une horloge sobre au mur
L’exercice se passe autour d’une table, et les systèmes restent intacts.

Une personne ici vous rappelle le jour même, habituellement en moins d’une heure.

  • D’abord l’autorisation écrite
  • Un rapport en mots simples
  • Vérifié de nouveau après la correction

Ce qu’est un exercice sur table en cybersécurité

Un exercice sur table en cybersécurité est une répétition d’incident fondée sur la discussion. Les personnes nommées dans votre plan d’intervention se réunissent, un animateur présente un scénario et pose des questions, et le groupe clarifie les rôles, la coordination et les décisions. Le guide du NIST sur les programmes de tests, de formation et d’exercices, SP 800-84, le décrit ainsi et précise que l’exercice sur table repose uniquement sur la discussion, sans déploiement d’équipement ni d’autres ressources.1

Vos systèmes restent intacts : l’exercice éprouve le plan, la liste de contacts et le jugement des personnes, un moyen économique, selon le NIST, de vérifier qu’un plan est viable et applicable en situation d’urgence.1

  • Format : une conversation guidée autour d’un scénario, avec de nouveaux faits introduits au fil de l’histoire
  • Participants : les décideurs et les personnes qui appliqueraient le plan
  • Durée : de deux à huit heures en général selon le NIST, de deux à quatre pour une séance de haute direction1
  • Résultat : un rapport après action et la liste des changements à apporter au plan
1 Avant la séance Scénario fixé Bâti sur vos systèmes 2 Fait nouveau 1 Premières décisions Qui isole, qui appelle l’assureur 3 Fait nouveau 2 Communications Personnel, clients, ministère, le délai de 72 heures 4 Tout de suite après Retour à chaud Ce qui a marché ou non 5 Par écrit Rapport après action Lacunes, responsables, dates 6 Approuvé par vous Plan mis à jour Contacts et étapes revus Au moins une fois par année
Un exercice, du scénario au plan mis à jour, refait au moins une fois par année.

Plan d’intervention en cas d’incident : ce que demande le Centre pour la cybersécurité

Un plan d’intervention ne fait ses preuves qu’une fois répété par les personnes qu’il nomme. Le Centre canadien pour la cybersécurité demande : « Testez, revisitez et révisez chaque année votre plan d’intervention en cas d’incident afin d’en assurer l’efficacité. »2 Son Guide sur les rançongiciels recommande un exercice sur table pour que chacun connaisse son rôle et les mesures à prendre lors d’une attaque.3

Le même guide résume l’enjeu : « un plan qui aura été mis en pratique au préalable vous aidera à prendre de bonnes décisions » sous la pression d’un incident réel.3 Les contrôles de base du Centre, destinés aux organisations de moins de 500 employés, commencent par un plan écrit qui désigne les responsables des incidents, avec une copie papier à jour.4

Ce que les lignes directrices canadiennes attendent du plan, et ce que l’exercice vérifie
Ligne directriceCe qu’elle demandeCe que l’exercice vérifie
Contrôle de base BC.1Un plan écrit qui précise qui est responsable de gérer les incidents, avec une copie papier à jour4Que les personnes nommées sont toujours là, joignables et au clair sur leur rôle
ITSAP.40.003, janvier 2026Tester, revoir et réviser le plan chaque année; concevoir des exercices pour mettre à l’essai le plan et l’intervention2Que le plan correspond encore au fonctionnement réel de l’organisation
Guide sur les rançongiciels ITSM.00.099Diriger un exercice sur table pour que les participants connaissent leur rôle et les mesures à prendre3Qui décide d’isoler les systèmes, d’appeler l’assureur et de parler au personnel et aux clients

Secteur public de l’Ontario : répéter le rapport de 72 heures du Règl. de l’Ont. 51/26

Pour les conseils scolaires, collèges, universités, sociétés d’aide à l’enfance et hôpitaux publics visés par le Règlement de l’Ontario 51/26, l’exercice est l’endroit le plus sûr pour répéter le délai de déclaration. Un cyberincident critique doit être signalé au directeur général de la sécurité de l’information du ministère « dès que les circonstances le permettent, mais au plus tard 72 heures après en avoir fait la confirmation ».5

Le règlement fixe les obligations de déclaration et laisse le choix des exercices à chaque organisation. L’un de ses critères de cyberincident critique vise un incident qui nécessite ou entraîne des efforts considérables pour l’activation de « plans d’intervention en cas d’incident lié à la cybersécurité » : le plan et le rapport sont donc liés.5 Pendant l’exercice, nous chronométrons le moment de la confirmation, vérifions que la personne-ressource principale ou le suppléant peut faire la déclaration et passons en revue les renseignements exigés, de la date et l’heure de l’incident au type d’information touchée. La page sur le Règl. de l’Ont. 51/26 couvre le reste du règlement.

Simulation de cyberattaque : rançongiciel et autres scénarios

Vous choisissez le scénario; nous l’adaptons à vos systèmes et à vos fournisseurs. Un scénario court et concis fonctionne souvent mieux qu’un long, note le NIST, car les participants risquent sinon de disséquer l’histoire et de perdre de vue les objectifs.1 Chaque scénario est écrit pour votre seule organisation.

Quatre scénarios et les décisions que chacun met à l’épreuve
ScénarioDécisions mises à l’épreuveQui doit être autour de la table
Rançongiciel sur le serveur de fichiersIsoler les systèmes, conserver les preuves, appeler l’assureur, restaurer à partir des copies hors ligne, la question de la rançonDirection, fournisseur TI, finances
Coordonnées bancaires d’un fournisseur modifiées par courrielBloquer le paiement, appeler la banque, chercher les règles de transfert dans la boîte, prévenir le fournisseurFinances, personne qui approuve les paiements, fournisseur TI
Renseignements personnels exposésÉvaluer le préjudice, les règles d’atteinte à la vie privée qui s’appliquent, les avis aux personnes et aux organismes de réglementation, les registres à tenirResponsable de la protection des renseignements personnels, direction, communications
Accès perdu au courriel et aux comptes infonuagiquesTravailler sans courriel, listes de contacts hors réseau, récupérer l’accès administrateurDirection, fournisseur TI, gestionnaire de bureau

Qui doit participer à l’exercice

Toute personne qui a un rôle dans le plan d’intervention doit participer, et la séance s’ajuste à son niveau. Le NIST recommande d’exercer d’abord séparément les équipes de haute direction et les équipes opérationnelles, dont les responsabilités diffèrent, puis de les réunir pour valider leur coordination.1

Nous fournissons les deux rôles que décrit le NIST : un animateur qui mène la discussion et une personne qui consigne le déroulement, appelée collecteur de données dans SP 800-84.1 Les trousses d’exercices de l’agence américaine CISA reprennent ces rôles et incluent un rapport après action.6

  • La personne propriétaire, la direction générale ou le cadre qui tranche
  • Les finances, pour les paiements, l’assureur et la question de la rançon
  • Votre fournisseur TI ou votre responsable TI
  • La personne responsable de la protection des renseignements personnels et, pour les organismes visés par le Règl. 51/26, la personne-ressource principale et son suppléant
  • La personne qui parle au personnel, aux clients, aux parents ou aux médias

Le déroulement, du premier fait nouveau au rapport après action

Un exercice sur table se déroule en cinq étapes : préparation avec l’organisateur, courte séance d’information, scénario qui progresse par faits nouveaux, retour à chaud, puis rapport écrit qui alimente le plan. Chaque étape laisse une trace écrite.

1. Préparation

Un entretien avec l’organisateur, la lecture de votre plan actuel, de la clause d’avis de votre police d’assurance et de la liste de contacts, puis l’entente sur les objectifs et le scénario. La direction approuve la date, comme le recommande le NIST avant tout exercice.1

2. Séance d’information

Portée, règles du jeu et situation de départ : un matin ordinaire et le premier signe d’un problème.

3. Faits nouveaux et décisions

Les faits arrivent par étapes : une demande de rançon, l’appel d’un client, une sauvegarde qui refuse de s’ouvrir. Le groupe décide, et la personne qui consigne note chaque décision, son auteur et l’information qui manquait.

4. Retour à chaud

Tout de suite après la discussion, un bref débreffage, que le NIST appelle hotwash : ce qui a bien fonctionné, où il faut plus de formation et quelles parties du plan sont à revoir.1

5. Rapport après action et mise à jour du plan

Un rapport écrit avec l’objet, les participants, le scénario, les observations et les recommandations, comme le décrit SP 800-84, suivi des changements apportés à votre plan et à votre liste de contacts.1

Ce que vous avez en main après l’exercice

Vous repartez avec un plan éprouvé, la trace de ce que l’épreuve a montré et une courte liste de corrections, chacune avec un nom et une date.

  • Un rapport après action : ce qui a fonctionné, les lacunes, qui fait quoi
  • Votre plan de réponse aux incidents mis à jour ou complété, avec une liste de contacts qui comprend la ligne de réclamation de l’assureur, le Centre canadien pour la cybersécurité, la police locale et l’organisme de réglementation dont vous relevez
  • Une liste de mesures avec responsables et dates cibles
  • Une date proposée pour le prochain exercice

À quelle fréquence organiser un exercice sur table

Une fois par année constitue la base, puisque le Centre pour la cybersécurité demande de tester et de réviser le plan d’intervention chaque année.2 Le NIST ajoute les moments où un exercice supplémentaire est utile : après des changements dans l’organisation, après une mise à jour du plan et après la publication de nouvelles lignes directrices.1

Pour une petite organisation : un exercice de direction par année, plus une courte séance au départ d’une personne clé ou au changement de fournisseur TI. La date suivante figure dans le rapport, pour que le rythme survive au roulement du personnel.

Les limites de l’exercice

L’exercice sur table se déroule sur papier : nous n’attaquons, ne balayons et ne modifions rien dans vos systèmes. Le plan reste le vôtre, et votre direction en approuve la version finale.

Si un incident réel survient, l’exercice s’arrête et notre service de réponse aux incidents prend le relais. Les tests techniques comme le test d’intrusion sont un travail distinct, offert sur demande.

Pourquoi une équipe sous contrat : les risques de mener l’exercice seul, avec un robot conversationnel ou un pigiste

Mené à l’interne, l’exercice tend à confirmer ce que chacun croit déjà : l’auteur du plan l’anime, les questions gênantes sont évitées, et la sauvegarde jamais restaurée reste tue.

Un robot conversationnel rédige un scénario en quelques secondes. Il ignore tout de vos fournisseurs, de la clause d’avis de votre assureur et de la personne qui détient réellement le mot de passe administrateur, et personne ne répond ensuite de la mise à jour du plan.

Un pigiste peut animer une séance vivante, puis passer à autre chose; le rapport, les changements au plan et le prochain exercice exigent quelqu’un qui en répond par entente signée.

Une équipe sous contrat travaille à partir d’une lettre de mandat, fournit un animateur neutre et une personne qui consigne, et vous remet un rapport et un plan à jour que vous gardez.

Cinq raisons simples de nous confier ce travail

  • Une société canadienne enregistrée

    INNOVA CONSULT LTD., société fédérale 1522612-1, établie à Ottawa. itopsi est sa marque.

  • En activité depuis 2013

    Le groupe derrière itopsi exerce en droit et en marketing depuis 2013. Son fondateur travaille en droit et en conformité depuis plus de 14 ans.

  • Nous exploitons nos propres serveurs

    Nos propres serveurs et plus de 80 sites Web sont vérifiés chaque jour pour les vulnérabilités connues.

  • Assurés

    Une assurance responsabilité civile générale de 1 million de dollars canadiens est en vigueur.

  • Votre portée, votre rapport

    Une portée fixe dans une lettre signée avant le début du travail. Licences et équipement au prix coûtant, sans commission de fournisseur. Le rapport vous appartient.

Comment se déroule le travail

Cinq étapes, toujours dans le même ordre.

Avant tout test, vous signez une lettre d’autorisation : ce que nous testons, à quelles dates, qui appeler, et ce à quoi nous ne devons pas toucher.

Votre signature vient en premier

  1. Étape 1

    Nous convenons de ce qu’il faut vérifier

    Un court appel, ou le formulaire au bas de cette page. Ensemble, nous choisissons le site Web, le serveur ou les systèmes de bureau à examiner.

  2. Étape 2

    Vous signez la lettre d’autorisation

    Elle fixe les cibles, les dates, les personnes-ressources et ce à quoi nous ne devons pas toucher. Le travail commence seulement une fois la lettre signée.

  3. Étape 3

    Nous vérifions et mettons tout par écrit

    Un rapport en mots simples pour vous, avec le détail technique en annexe pour la personne qui s’occupe de vos systèmes.

  4. Étape 4

    Nous corrigeons

    Nous faisons les réparations nous-mêmes, ou avec votre fournisseur informatique ou votre développeur Web actuel.

  5. Étape 5

    Nous vérifions de nouveau

    Une deuxième vérification confirme que chaque problème est réglé.

Ce que ça coûte

Chaque mandat est de taille différente, alors chacun reçoit une soumission à prix fixe une fois la portée convenue. Vous voyez le prix par écrit avant que le travail commence.

  • Une soumission à prix fixe une fois la portée convenue
  • Le prix par écrit avant le début du travail
  • Une deuxième vérification après les corrections
Questions

Les questions qu’on nous pose

Votre question n’y est pas? Laissez votre numéro et posez-la dans vos mots.

Qu’est-ce qu’un exercice sur table?
C’est une discussion animée où les personnes nommées dans votre plan d’intervention traversent un incident réaliste, comme un rançongiciel ou une fraude au paiement, et décident qui fait quoi. Le NIST décrit l’exercice sur table comme fondé uniquement sur la discussion, sans déploiement d’équipement, de sorte que vos systèmes restent intacts. Le résultat : un rapport après action et la liste des changements qui rendent le plan applicable un vrai mauvais jour.
Qui doit y participer?
Toute personne qui a un rôle dans le plan : celle qui tranche, les finances, le fournisseur ou le responsable TI, la personne responsable de la protection des renseignements personnels et celle qui parle au personnel et aux clients. Pour les organismes visés par le Règl. 51/26, la personne-ressource principale et son suppléant y siègent. Le NIST suggère des séances distinctes pour la haute direction et les opérations, puis une séance commune.
Combien de temps dure un exercice sur table?
Le NIST indique une durée habituelle de deux à huit heures, et de deux à quatre heures pour une séance de haute direction. Pour une petite organisation, nos séances durent en général une demi-journée ou moins, précédées d’un entretien de préparation et suivies du rapport après action dans le délai fixé par la lettre de mandat. Les formats plus longs se conviennent d’avance.
Recevons-nous un plan d’intervention écrit?
Oui. Si vous avez un plan, nous le mettons à jour d’après ce que l’exercice a montré; si vous n’en avez pas, nous le rédigeons pour votre organisation et le mettons à l’épreuve dans le même mandat. Vous recevez le plan, une liste de contacts avec l’assureur, le Centre canadien pour la cybersécurité, la police locale et votre organisme de réglementation, et une liste de mesures datées. Votre direction approuve la version finale.
À quelle fréquence faut-il faire un exercice sur table?
Au moins une fois par année. Le Centre canadien pour la cybersécurité demande de tester, revoir et réviser le plan d’intervention chaque année. Le NIST recommande aussi un exercice après des changements dans l’organisation ou une mise à jour du plan. Un nouveau fournisseur TI ou le départ d’une personne clé justifient une courte séance supplémentaire.
Le Règlement de l’Ontario 51/26 exige-t-il un exercice sur table?
Le règlement impose un programme de cybersécurité, deux personnes-ressources de la haute direction, une évaluation de la maturité avec son résumé et un rapport dans les 72 heures pour un cyberincident critique; il laisse le choix des exercices à chaque organisation. Il cite l’activation des plans d’intervention parmi les signes d’un incident critique : un plan et un rapport déjà répétés rendent le délai de 72 heures bien plus facile à tenir.
Combien coûte un exercice sur table?
Le prix dépend du nombre de scénarios et de séances, du nombre de participants, de la mise à jour d’un plan existant ou de la rédaction d’un nouveau, de la langue et de la formule en personne ou en ligne. Après une conversation de 30 minutes, nous inscrivons un prix fixe pour la portée convenue dans une lettre de mandat, avec la date de l’exercice et celle du rapport.
Dites-nous ce qui vous inquiète.

Laissez votre nom et un numéro. Une personne ici vous rappelle le jour même, habituellement en moins d’une heure, et vous demande ce que vous voulez faire vérifier. Vous préférez commencer seul ? L’audit gratuit prend environ trois minutes.

  • Rappel le jour même
  • D’abord l’autorisation écrite
  • Soumission à prix fixe

Demandez qu’on vous rappelle

Laissez votre nom et votre numéro. Une personne réelle vous rappelle le jour même, habituellement en moins d’une heure.

Nous utilisons votre numéro pour vous rappeler au sujet de votre demande. Rien d’autre.

Rappelez-moi